
基本信息
阅读时间:约 16 分钟
字数:约 6400 字
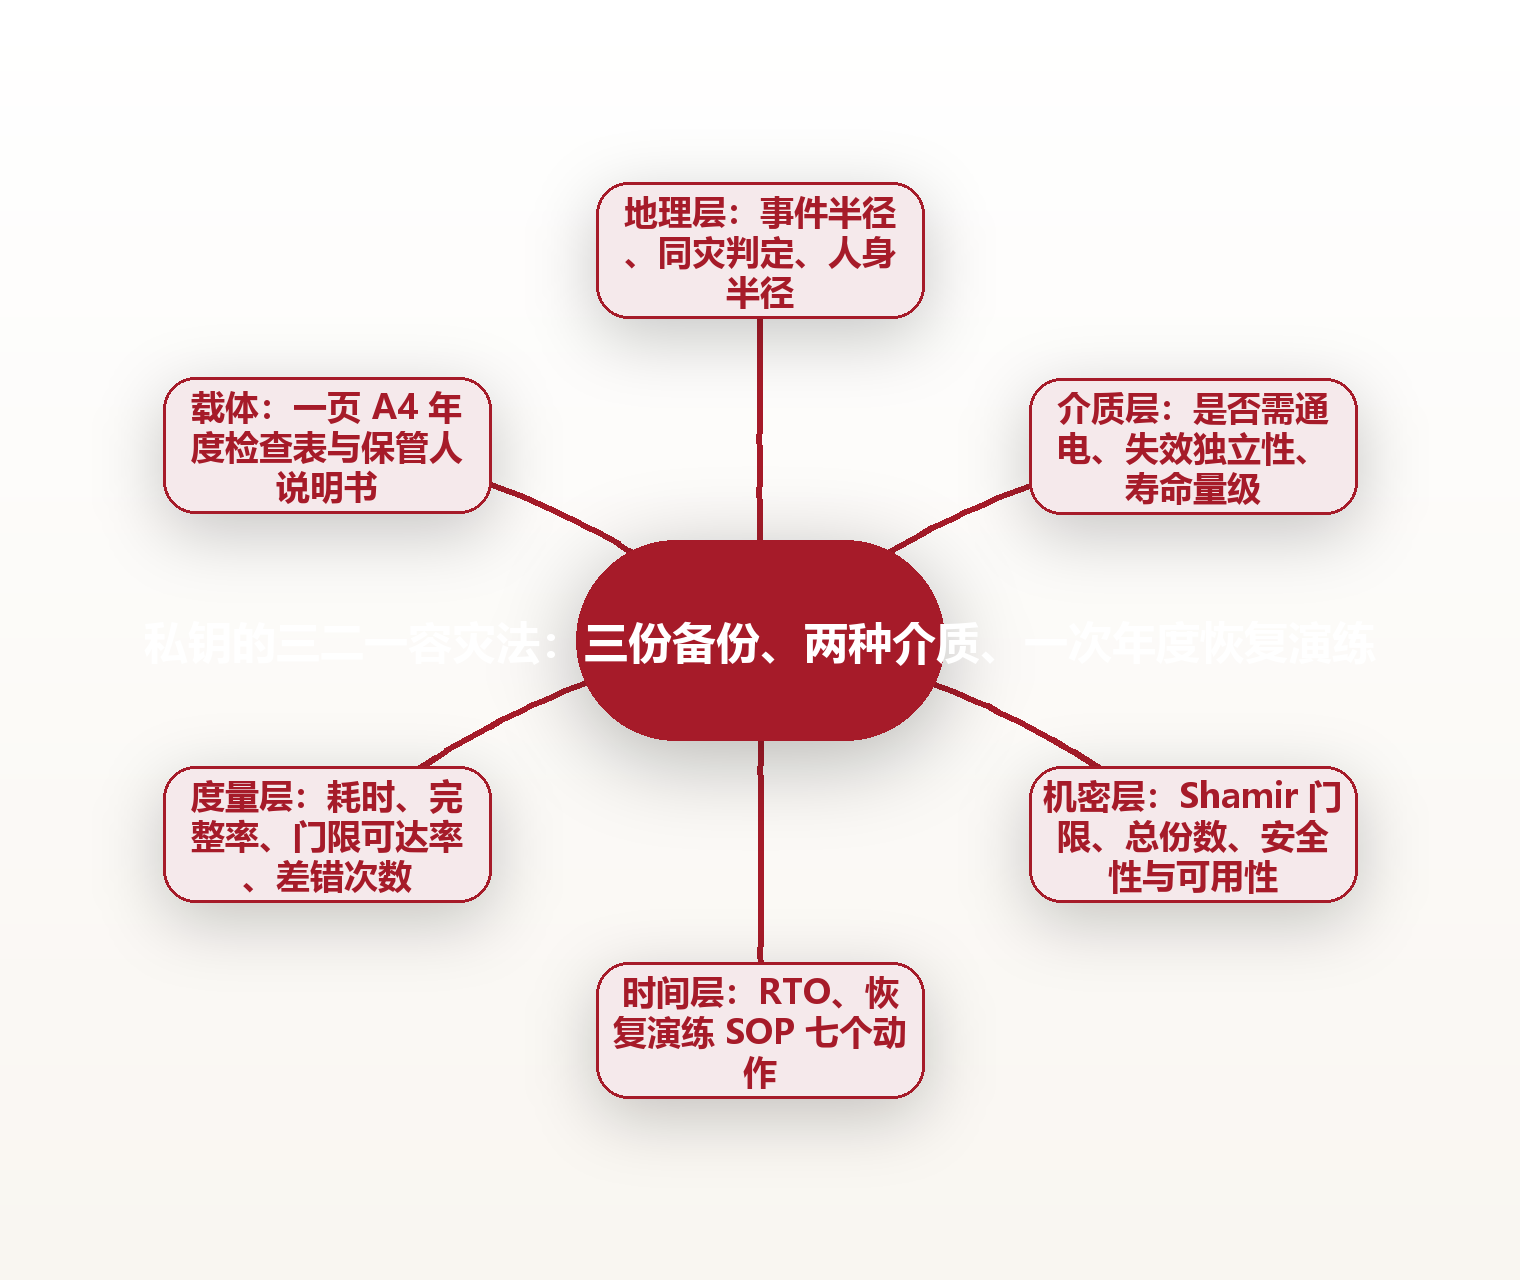
摘要:把私钥备份从「藏起来」升级为可验证的容灾结构:三份副本的事件半径与地理分散、两种介质的失效独立性、Shamir 门限分片的安全性与可用性权衡,以及一年一次的恢复演练 SOP、四项指标与一页 A4 检查表。
全文语音
中文
English
日本語
한국어
一次漏水之后:三份备份为什么先谈地理,再谈介质
2024 年 6 月的一个周二下午,杭州城西一间老小区的五楼,38 岁的数据中心运维工程师周牧接到物业电话。楼上的洗衣机进水管爆了,水已经顺着楼板缝,往他家书房的吊顶里渗。
他跑回家的时候,书房的地面积了一层水。书架最底层那只铁盒,是他放纸质助记词的地方;同一个抽屉里,还躺着一块贴着「备份」标签的移动硬盘。两份都在同一个平面上一层楼的高度里。
「我当时站在门口,第一反应不是心疼,是觉得可笑。」他后来跟同事复盘时说,「在机房里我们天天讲两地三中心,回到家我把三份东西全塞进一个房间。」
他的运气不算差:水主要打湿了吊顶和书柜背板,铁盒里有密封袋,纸没事;硬盘也烤干了还能读出来。但那次之后,他把家里的备份整套重做了一遍,并且给自己定了一条规矩——每年 11 月做一次「假装全丢」的恢复演练。
这个故事里藏着两个容易被忽略的次序问题。第一,多数人先挑介质、再想放哪儿,而工程师的思路刚好相反。第二,多数人把「做完了备份」当成终点,而不是把「能顺利恢复」当成终点。3-2-1 这套法则的真正价值,就是把这两件事的次序纠正回来。
3-2-1 的原始版本,和它没说的三件事
3-2-1 的表述通常被追溯到 2005 年前后,摄影师 Peter Krogh 在《The DAM Book》里提出的归档建议:三份数据、两种介质、一份异地。它诞生于胶片扫描和数字照片归档的场景,要对付的头号敌人是「介质悄悄坏了而你不知道」。
二十年后,私钥这件事比照片苛刻得多。照片坏了还能重拍,至少还有原版印刷品;私钥一旦不可恢复,链上的东西不是「找不到了」,而是「谁都打不开」。它不会腐烂,也不会过期,但它一旦脱离你的掌控,就永久地留在错误的一边。
原版 3-2-1 没有说清楚的是三件现代自托管必须自己补上的事。其一,「异地」到底多远算远——同城对面小区和我家到父母家是两个完全不同的概念。其二,「两种介质」不能只是两种不同牌子的同一类东西——两块不同的闪存盘仍然是同一种失效模式。其三,它压根没提「多久验一次」。
把这三点补进去,3-2-1 就从一套「备份配置」升级成一整套「容灾等级设计」:不但要数有多少份副本,还要算它们会不会在同一次事件里一起失效,以及你隔多久证明一次它们仍然活着。前者是加法,后者是概率,两者不能互相替代。
本文要做的,就是把这三处空白填成能直接照抄的表格和能跑一遍的流程。起点是地理,因为它是唯一一个在开始花钱之前就能做对的决定。
三份的地理解法:距离、事件半径与同灾判定
周牧的第一次重做,是把三份的位置从「三个抽屉」换成「三个行政区」:家里一只防火保险箱、父母家一只、以及自己公司机房的托管柜一格,两者相距 22 公里。
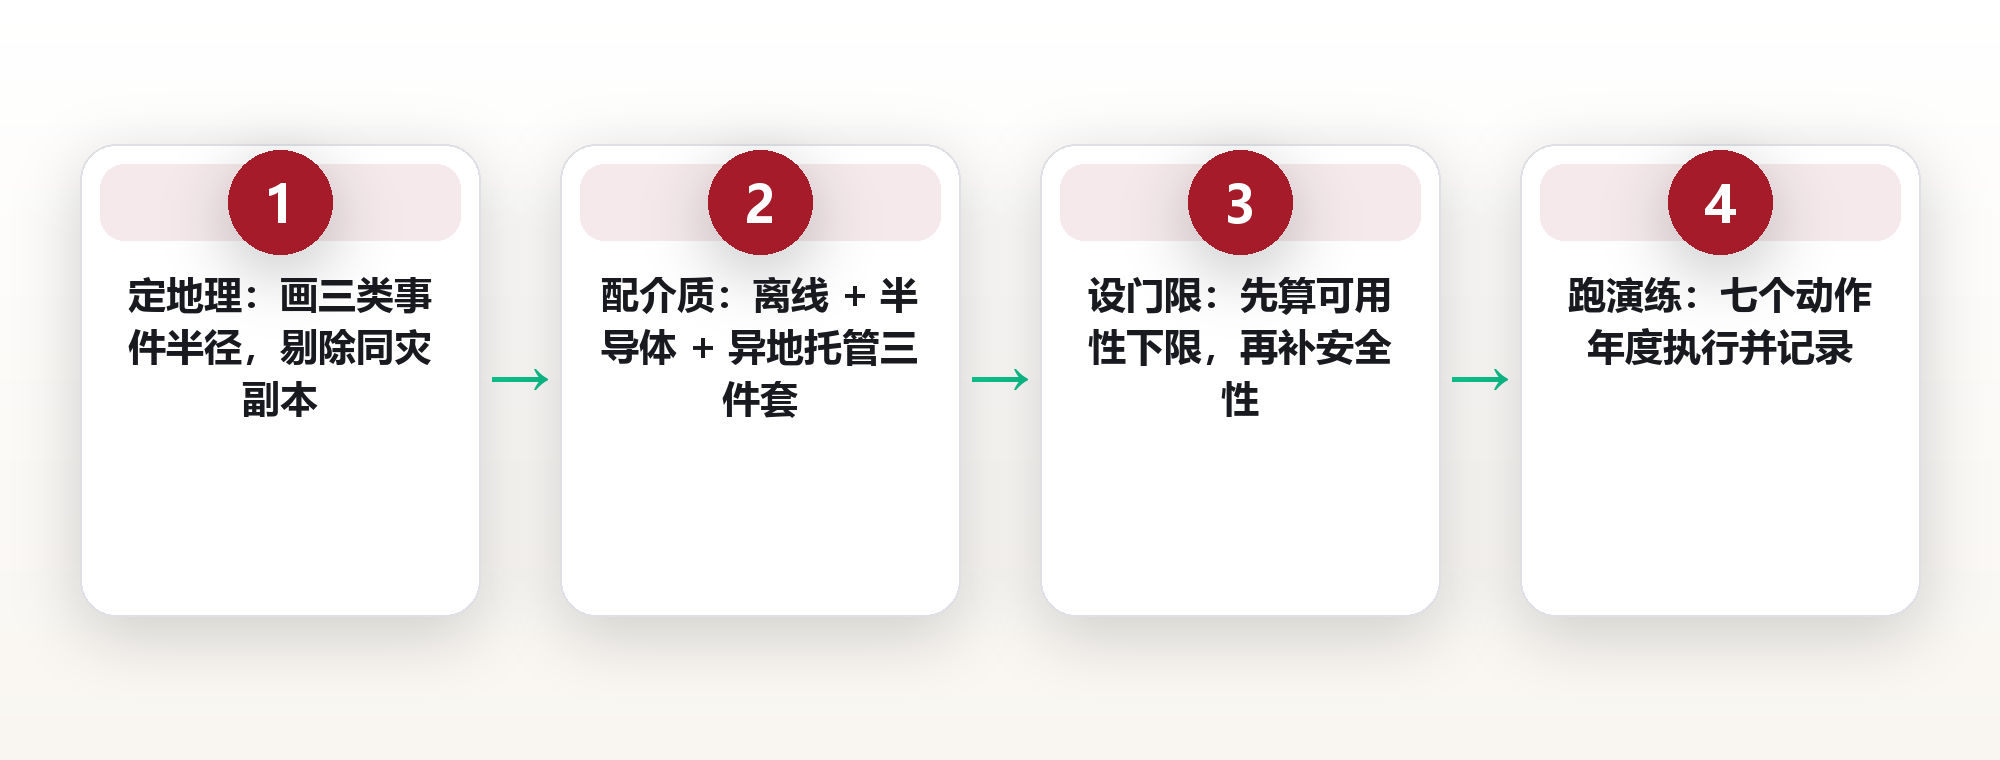
判断地理是否达标,其实不需要精确的公里数,工程上用的是「事件半径」这个概念:先假设一类事件——火、水、盗窃、长时间停电——再给它画一个影响范围,然后回头检查,是否有两份以上的副本同时落在同一个圈里。
举个例子做校准:住宅火灾的单户过火面积通常在几十平方米量级,同层、相邻单元可能受波及;洪水的计量单位往往是整个小区或整条河段;区域停电的半径可能从街道一路铺到城区。把这三类事件的半径画下来,你会立刻发现两件事——「书房和卧室」不算异地,「同一个小区的两栋楼」也不算。
一条能落地的判定标准:任意两份副本之间,至少不能被同一种单次事件同时命中。具体到家里自查,可以用三条粗颗粒的指标——不同行政区、不同建筑结构、不同供电线路——同时满足其中两条以上,就算这一层合格了。
最后还要补一条常被忽略的「人身半径」:不要把三份副本都放在同一个只有你知道钥匙的地方,也不要让任何一个人(包括你自己)在一天之内悄无声息地全部取走。地理分散解决的是物理灾难,人身分散解决的是「看不见的那只手」。
两种介质的差异化:别买两张不同牌子的同一种盘
「我有两块硬盘」这句话,在容灾的语言里等价于「我有一种介质」。它们插在不同接口上、贴着不同商标,但它们的失效方式几乎完全一致。
区分介质要看的是失效模式,而不是品牌。纸质怕水火和虫蛀;金属牌怕氧化与机械形变;光盘怕划伤和染料层衰减;闪存怕长时间断电后的电荷流失;机械硬盘怕震动、怕轴承磨损、怕磁头划伤;托管到第三方的存储则怕账号被锁、怕服务停摆、怕供应链变动。
关于寿命与失效率,公开可查的资料给出的量级大致是这样的:数据中心运营商 Backblaze 每年公布的硬盘统计里,年化故障率在多数年份落在 1% 上下波动,单块盘在刚投入使用的头几个月和服役多年之后的曲线相对更高;归档级磁带厂商标称的保存年限通常在 30 年量级;一次性刻录光盘中,普通染料层的 DVD 常被引用的寿命区间是 5 到 10 年,而主打无机记录层的 M-DISC 一类产品标称可达数百年;无酸纸在恒温恒湿条件下可以存放数百年。这些都属于「厂商标称 + 理想环境」口径,实际值受温湿度、读写频次与制造批次影响很大。
因此这些数字的正确用法,不是挑一个标称寿命最长的介质梭哈,而是确保任意两份副本不会因为同一个物理原因在同一时间失效。介质组合的真正价值在于「失效独立性」,而不在于单项指标谁更高。
一组可以照搬的组合是这样的:一份纸质或金属刻写(完全离线、不怕磁场、不需要电就能读)+ 一份半导体介质(便于复制、便于携往异地)+ 一份异地托管存储。前两份之间的关键差异落在「读它是否需要通电」这一条上——这恰恰是最容易被忽略、也最难被事后补救的一条分界线。
Shamir 秘密共享的门限原理:把一份机密拆成几份无用的碎片
介质解决的是物理世界的敌人,但在自托管这件事上,「人」往往比水火更难防。三份一模一样的完整助记词分散在三处,意味着任意一处失守,整扇门就失守。
Shamir 秘密共享(Shamir's Secret Sharing,由密码学家 Adi Shamir 于 1979 年提出)给出的解法极其朴素:把一段机密——比如助记词背后的那串随机数——写进一个随机多项式的常数项里,再把这个多项式上的若干个点,分发给不同的人或不同的地点。
它的核心性质叫「门限」:如果你规定 5 份里任意 3 份可以还原,那么拿到了 1 份或者 2 份的人,得到的信息量是零——不是「很难算」,而是在数学意义上对他毫无帮助。只有凑齐任意 3 个点,才足以唯一确定这条曲线,从而读出那个常数项。
这里刻意不谈任何具体产品的操作步骤与参数选项,只讲评估这一思路时必须理解的四个变量:总共分成几份、至少需要几份才能还原、每一份的保管强度、以及你自己在紧急情况下有多大把握凑齐。前两个变量决定安全性,后两个决定可用性,四类变量互相拉扯,不存在通吃的答案。
还必须先泼一盆冷水:分片技术改变的是泄露风险,并不改变丢失风险。把一个秘密从 1 份拆成 5 份之后,攻击面确实被切小了,但「我忘了第三份塞在哪本书里」这类事件的概率反而上升了。任何降低单点泄露风险的手段,都会同步抬升「在某处却取不出来」的风险预算,这一点必须提前认账。
门限怎么取:可用性与安全性的一场三方拉扯
门限取值从来没有通用答案,只有「你的威胁模型」。与其背一个别人推荐的数值,不如把互相拉扯的三股力量摊开来看。
第一股是安全性:门限值越高,攻击者需要同时拿到的份数越多。第二股是可用性:门限值越低,你在越糟糕的情况下还能完成恢复。第三股是可解释性:参与保管的人越多,真正出事的时候越难说清楚是哪一环出了问题。这三者不可能同时做到极致。
一个常见的设计失误可以叫它「对称思维」:总共 5 份、门限取 3,看起来冗余度是 2,取值也很稳。但它同时意味着必须有三个人在同一时间、同一地点同时出现。家庭场景里真正的瓶颈往往不是「攻击者会不会来」,而是「过年腊月二十八能不能把三位亲戚凑到一张桌子前」。
更稳的顺序是反过来:先算可用性下限——问自己「在最坏情况下,我有把握能在一天内凑出几份」,让门限等于或略低于这个数;再算安全性目标——问自己「我希望攻击者至少得拿到几份」,用总份数、保管强度与地理分散去兜住它。换句话说,先用现实约束定下门限,再用物理与流程手段补足安全性,而不是先拍一个高门限,再祈祷自己永远凑得齐。
此外,每一份都要配一张「保管人说明书」:这一份是什么东西、丢了要通知谁、谁有权启动重建流程、重建完之后是否需要作废并换一轮新分片。没有这张纸,再漂亮的门限方案在真正紧急的那一夜,都会退化成一屋子人面面相觑地问「你那张纸到底放哪儿了」。
专业分析:把 3-2-1 升级成 3-2-1-T-0 容灾框架
讲到这里,可以给这套方法一个记得住的名字。把 3-2-1 升级为 3-2-1-T-0:三份(3)、两种真正不同的介质(2)、一份异地(1)、T 代表明确的门限策略与恢复时间目标(Threshold / Time-to-Recover)、0 代表零单点依赖——没有任何一个人、任何一家厂商、任何一种读取方式是唯一选项。
这个框架与容灾工程里通行的 RPO 与 RTO 概念是同构的。RPO(恢复点目标)衡量「我最多能容忍丢多少新数据」,放到钥匙这件事上几乎等于零,因为助记词不会随时间推移发生变化;RTO(恢复时间目标)衡量「我需要多久恢复可用」,这才是真正需要提前设定、并且能逐年压缩的指标。
拿这个框架回头检查你现有的方案,会迅速暴露四类缺口:说是三份,其实全都落在同一个事件半径以内;说是两种介质,其实两种都要通电才能读;设了异地,但从没真正从异地取回过一次;设了门限,但从没演练过「其中一位分片持有人失联」的情形。
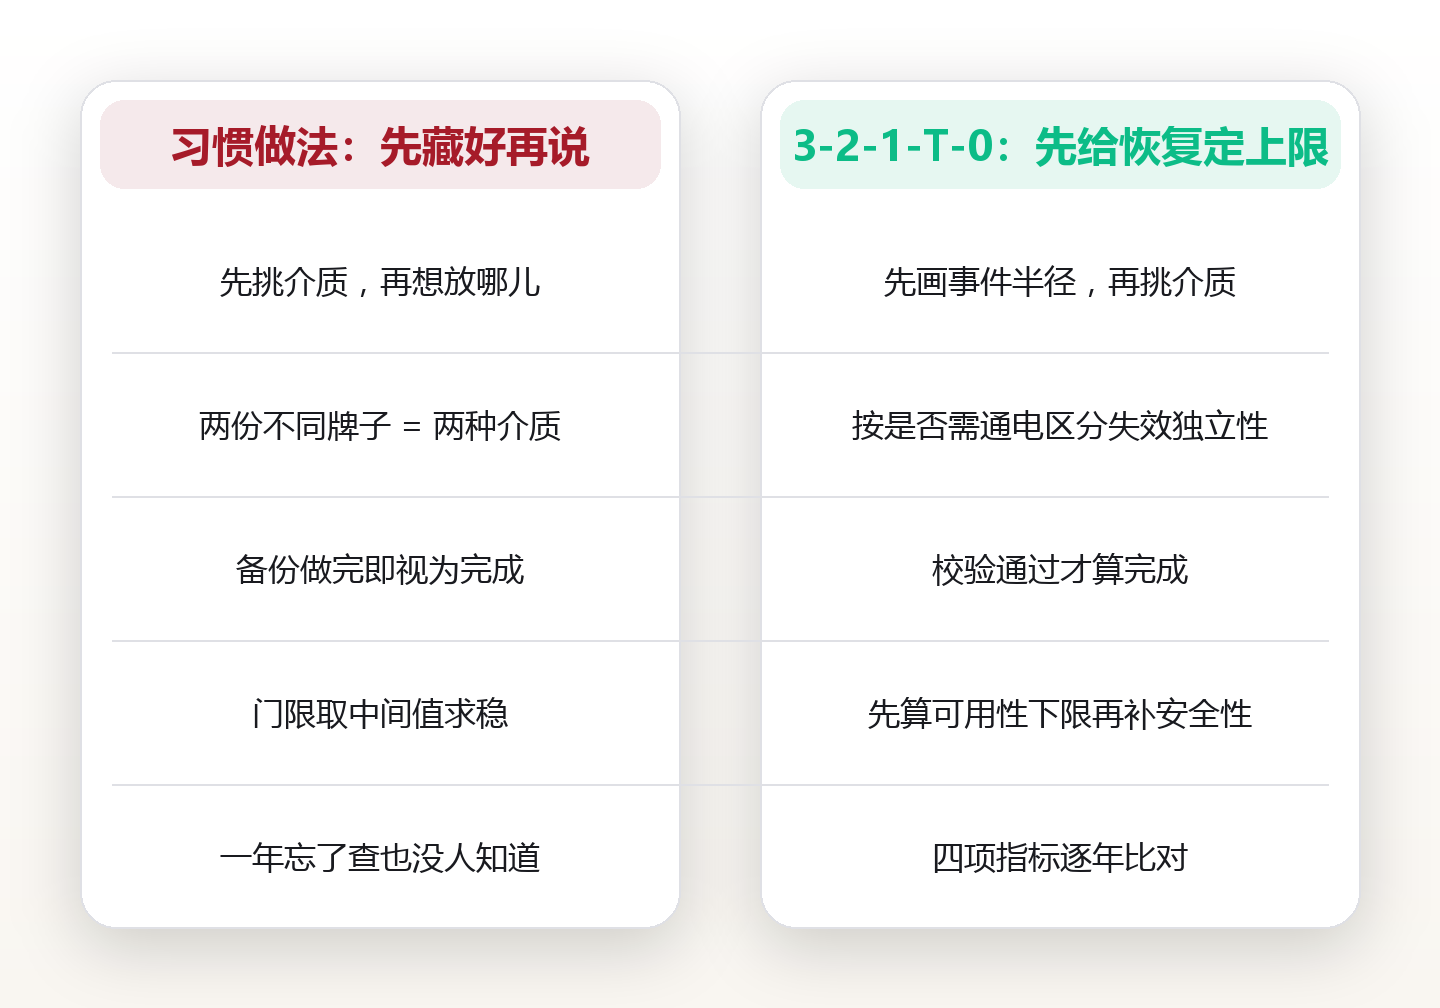
再把它翻译成一组对照会更清楚。习惯做法是先把东西藏好再说:找个隐蔽的地方、挑个结实的盒子、记一串只有自己懂的暗号。而 3-2-1-T-0 的思路是先给恢复定一个时间上限,再倒推需要几份、放在哪里、由谁拿着。两者的差别不在工具,而在排序——这决定了方案是被掷骰子,还是被设计出来的。
这也正是本篇与「按失效场景枚举恢复路径」那一类文章的分工差异:场景清单回答的是「出事以后怎么办」,容灾等级设计回答的是「出事之前,我要先把哪些概率降下来」。前者属于应急预案,后者属于结构设计,缺一不可,但后者必须先做。
三次公开报道里的钥匙事故:没有一次是因为硬盘坏了
讲框架容易抽象,讲事故就立刻清醒。下面三件都是曾被主流媒体广泛报道过的事件,引用它们只为把「失效」这个词落到具体的画面上。
第一件发生在英国纽波特。James Howells 在 2013 年清理房间时,误把一块存有约 8000 枚比特币私钥的硬盘丢进了垃圾流转体系。此后十多年里,他多次向当地市政部门申请挖掘垃圾填埋场,公开报道显示这些申请屡次被拒。这起事故里失效的不是介质寿命,也不是遗忘,而是「所谓三份,其实始终只有一份」。
第二件发生在加拿大。交易平台 QuadrigaCX 的创始人 Gerald Cotten 于 2018 年底去世,后续清算方(包括第三方会计机构出具的相关报告)指出,平台相当一部分资产存放在只有他本人掌握凭证的冷存储中,导致量级约 1.9 亿加元的客户资产一度无法动用。这里失效的是「门限等于一」——一个人就是一个单点,一个人不在,整条链路就断了。
第三件的主角是程序员 Stefan Thomas。他有一只带自毁保护的加密 U 盘(IronKey),多次输错即锁死,而他把密码忘了;当时《纽约时报》的报道提到他一度只剩两次尝试机会。后来公开的进展是密码最终被找回,但过程足以说明问题:这里失效的既不是介质也不是门限,而是「人类记忆」这一层完全没有冗余设计。
把三件事并排放在一起,会得出一个与直觉相反的结论:这三起事故里,没有一起是因为硬盘物理损坏造成的。它们分别死于没有异地、没有第二个人、没有第二种记录形式。这也解释了为什么在现代场景下,3-2-1 的第三项(异地)与第四项(门限与恢复时间),比纠结哪一种介质寿命更长更值得先做。
恢复演练 SOP:一年一次,四十五分钟跑完的七个动作
备份的价值只能在恢复时被证明,而证明这件事唯一可靠的方式,是把它变成一次定期执行的演练。下面这套流程可以直接照抄。
第一个动作是锁定期望:先在纸上写下三个数——本次目标恢复耗时(建议从 60 分钟起步)、预计需要接触的份数、以及本次允许的最坏结果。第二个动作是制造「全丢」:把你日常在用的那一份彻底封存,贴封条、放进抽屉,郑重宣布它在本次演练中不存在。
第三个动作是冷启动:只用异地那一份,在一台完全离线的干净设备上从零开始恢复,全程不翻截图、不查聊天记录、不看电脑上的旧笔记。这一步最能戳破「我以为我还记得」的错觉。第四个动作是校验:把恢复出来的结果与你事前写在一张纸上的校验串做比对——比如头两个词加末位校验字符——只要不一致就立即中断并记录原因。
第五个动作是计时与记录:从「宣布演练开始」到「校验通过」全程打表,写下总耗时、出错次数、卡在哪一步、以及在哪个环节花了最多时间找东西。第六个动作是复盘三条:哪个步骤最慢、哪一份资料找得最久、如果当时同时断网断电该怎么办。
第七个动作是收尾与轮换:把封条那份开封复位,更新每一份的保管人说明书,给所有介质拍一张位置登记照放进演练记录;如果本次暴露出门限凑不齐的问题,就在下一个周期换一轮新的分片。整套流程里唯一不能妥协的一条是:演练当天只用离线且物理隔离的设备,绝不在承载真实资产的在线环境里进行。
演练要看懂的四个指标与一张 A4 检查表
演练如果没有伴随记录的指标,就只是一次仪式。建议把下面四个数固定下来,每年同一天填一次。
第一个是恢复耗时,也就是 RTO:从宣布全丢到校验通过的总分钟数。首次演练的真实值普遍落在 60 到 180 分钟之间,合理的目标是把每一年的成绩压到上一年的七成左右;一旦超过四小时,基本说明流程里还残留着「找东西」的环节没被消灭。
第二个是完整率:成功读出的份数除以应当可以读出的份数,理想值是 100%。任何一次低于 100%,都要在演练记录里写明具体原因,并在三个月之内重跑一次,把它当作一次真实的告警而不是小插曲。
第三个是门限可达率:在不提前通知任何人的前提下,你能在 24 小时内实际接触到的分片数量,除以门限值。这个数一旦低于 1,说明整套方案在可用性上根本不成立——不管它在纸面上看起来多么安全。第四个指标是差错次数:演练中每一个环节出现「找不到、记错、拿错、读出损坏介质」的次数总和。差错次数比耗时更重要,因为耗时可以靠熟练压下去,而差错说明流程本身有洞。
把这四项做成一页 A4 的检查表,贴在演练记录的第一页,每年逐条勾:(1) 三份副本的位置登记与实际复核;(2) 两种介质是否需要通电,以及上一次通电读取是什么时候;(3) 异地那份最近一次真正取回的时间与完好状态;(4) 门限方案与保管人联系方式是否仍在有效期内;(5) 上一次演练暴露的问题是否已经闭环;(6) 恢复耗时、完整率、门限可达率、差错次数四项的最新数值;(7) 下一次演练的计划日期。周牧把这张表打印出来贴在保险箱门的内侧——用他的话说,「写在文档里的方案和写在表上的方案,区别在于表每年都得真填一次。」
常见问题
1.问:异地那一份放在长辈家里,他们不认识这些字词,会不会有什么隐患?
答:隐患不在于他们认不认识字词,而在于他们不知道「什么情况下该拿出来、交给谁」。更稳的做法是把这一份封在防拆信封里,封口处签名或盖骑缝章,再配一张一页纸的说明卡:写清这是谁托管的、联系人在紧急时怎么通知、以及在什么情况下允许拆封。可做的一步:周末的十五分钟里,把封口、说明卡、联系人电话三件事一次性做完,用手机拍一张照片存进演练记录,比追求更「结实」的容器更管用。
2.问:手写助记词,用金属刻写板还是普通纸张?
答:两者并不互斥,正好可以构成「两种介质」——这也是本篇的核心建议之一。纸质成本低、便于分拆携带,怕水火;金属板抗水抗火,怕被人一眼看穿是什么东西、也贵一些。具体选择取决于你要防的那件事:如果你的三层事件半径里最可能的是漏水漏电,就优先补金属;如果最可能的是顺手牵羊,就优先降低「可识别性」。可做的一步:各准备一份,分别放进两个不同的事件半径里,而不是把预算全押在更贵的那一种上。
3.问:Shamir 分片到底该分成几份、门限取多少?
答:先回答两个问题,数字自然就出来了。一是「最糟糕的一天里,我有把握在 24 小时内凑出几份」——这个数就是你的门限上限;二是「我希望攻击者至少得拿到几份才有意义」——这个数就是你的门限下限。当上限低于下限的时候,说明方案本身不成立,这时应当先增加总份数或加强保管方式,而不是硬凑一个看起来好看的门限值。可做的一步:把这两个答案写下来,连同每一份的保管人姓名与联系电话放进同一张说明卡。
4.问:网上有很多号称「完美方案」的工具和硬件,应该挑哪一种?
答:本篇不评价任何具体产品,也不给选型建议,原因很简单:工具会换代,而「三份、两种介质、一次演练」这套结构不会。真正值得花精力的判断其实是两个——这个东西在读的时候需不需要通电,以及在厂商停止服务之后你还能不能读得出来。这两个问题的答案决定了它在你的容灾结构里占据哪一层,而不是它的宣传口径决定了价值。可做的一步:把你手头所有在用的载体按「需不需要通电」分成两堆,两堆都必须至少有一件。
5.问:恢复演练一年一次够不够,能不能只做一次就放在那里?
答:一年一次是底线,不是目标。触发「额外加做一次」的条件有四个:换了住处或办公地点、保管人名单发生变化、介质更换或超过厂商标称的使用年限、以及上一次演练暴露出的问题还没闭环。只做一次就放着会迅速失效——因为你真正验证的不是某一天的技术,而是「人、地点、联系方式」这三样随时间腐坏的东西。可做的一步:把下一次演练的日期直接写进日历,设置提前一周的提醒,把日期也让其中一位分片持有人知道。
图片来源:图1 ReginaChung / Pixabay (CC0) · 图2 Archimar / Pixabay (CC0) · 图3 MabelAmber / Pixabay (CC0) · 图4 24278850 / Pixabay (CC0) · 图5 menglei / Pixabay (CC0) · 图6 menglei / Pixabay (CC0) · 图7 anaisfortuny / Pixabay (CC0) · 图8 anaisfortuny / Pixabay (CC0) · 图9 qimono / Pixabay (CC0) · 图10 Archimar / Pixabay (CC0) · 图11 MabelAmber / Pixabay (CC0) · 图12 24278850 / Pixabay (CC0) · 图13 fleglsebastian7 / Pixabay (CC0) · 图14 Nordseher / Pixabay (CC0) · 图15 Yuliia_Pat / Pixabay (CC0) · 图16 jan_photo / Pixabay (CC0) · 图17 stevepb / Pixabay (CC0) · 图18 jplenio / Pixabay (CC0) · 图19 Schäferle2 / Pixabay (CC0) · 图20 KELLEPICS / Pixabay (CC0) · 图21 stux / Pixabay (CC0) · 图22 RyanMcGuire / Pixabay (CC0) · 图23 PublicCo / Pixabay (CC0) · 图24 Chikilino / Pixabay (CC0) · 图25 3504188 / Pixabay (CC0) · 图26 3504188 / Pixabay (CC0) · 图27 3504188 / Pixabay (CC0) · 图28 menglei / Pixabay (CC0) · 图29 analogicus / Pixabay (CC0) · 图30 RyanMcGuire / Pixabay (CC0) · 图31 Kollinger / Pixabay (CC0) · 图32 Tama66 / Pixabay (CC0) · 图33 jameertamboli786 / Pixabay (CC0) · 图34 gorillapixz / Pixabay (CC0) · 图35 FotoRieth / Pixabay (CC0) · 图36 tifanitopan / Pixabay (CC0) · 图37 autokaremcom / Pixabay (CC0) · 图38 webandi / Pixabay (CC0) · 图39 CurtisMmedia / Pixabay (CC0) · 图40 i-eagle123 / Pixabay (CC0) · 图41 MiraCosic / Pixabay (CC0) · 图42 Dimhou / Pixabay (CC0) · 图43 MiraCosic / Pixabay (CC0) · 图44 focusonpc / Pixabay (CC0)
本文为信息分享与财商教育,不构成任何证券、期货或投资咨询建议,亦不构成个性化投资建议。市场有风险,决策需谨慎。
本文由 AI 生成,经人类主编终审。
评论(0)