
基本信息
阅读时间:约 12 分钟
字数:约 4949 字
摘要:权限最小化不是把权限卡死,而是让每一份权限都带范围和期限、随任务出现又随任务消失。本文用量级数据与真实案例说明按需授予的价值,给出 NEEDS 五步框架、四个度量指标与两周落地清单,并配工程师与管理者的具体动作,让安全与效率不再二选一。
全文语音
中文
English
日本語
한국어
专业分析:权限最小化的量级、框架与度量
先给背景与量级。据公开的年度数据泄露研究报告口径(量级示意:覆盖数万起已确认的泄露事件、横跨数十个行业),相当一部分入侵并不是「攻破」了系统,而是「用合法账号正常登录」完成的——凭证滥用与权限过大,是反复出现的高频路径。换句话说,风险常常不在门外,而在门里那串给得太多的钥匙。另一组来自云安全行业的公开调研口径(量级示意:分析数十万个云账号、上亿条权限授予)显示,被授予的权限里只有很小一部分在观察期内真正被调用过,多数权限长期处于「给了但没用」的状态。两组数字合在一起,指向同一个结论:权限的默认状态,不该是「给足」,而应是「刚好够用」。
先给一个可操作的定义。权限最小化,也叫最小权限原则(Principle of Least Privilege),指任何主体——人、程序、服务——在完成当前任务时,只应持有恰好够用的权限,并且这份权限要带有明确的范围与时限。它的落地动作叫「按需授予」:不是一次性把某个角色名下所有权限发给一个人,而是当任务出现时,只授予完成这件事必需的那几项,并在任务结束后收回。掌握最小权限原则的关键,在于把「权限」从一份静态的身份标签,改造成一个随任务流动的动态对象。
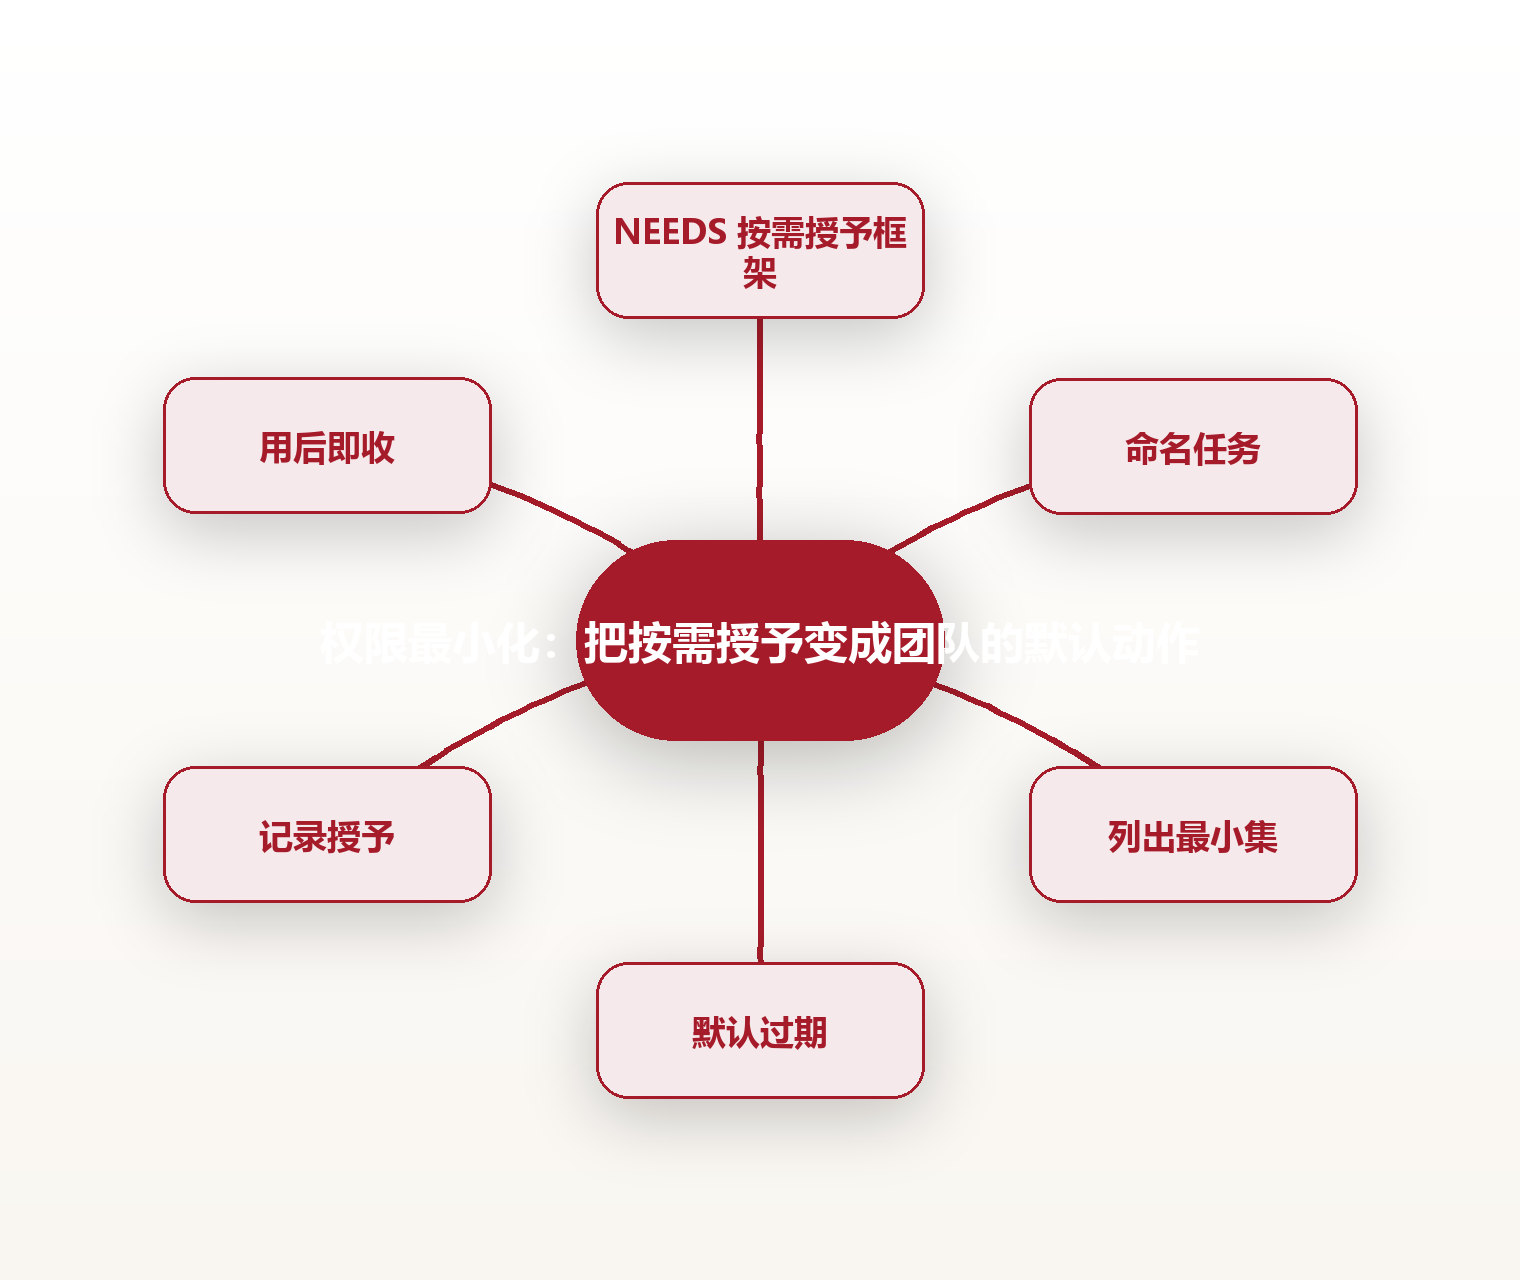
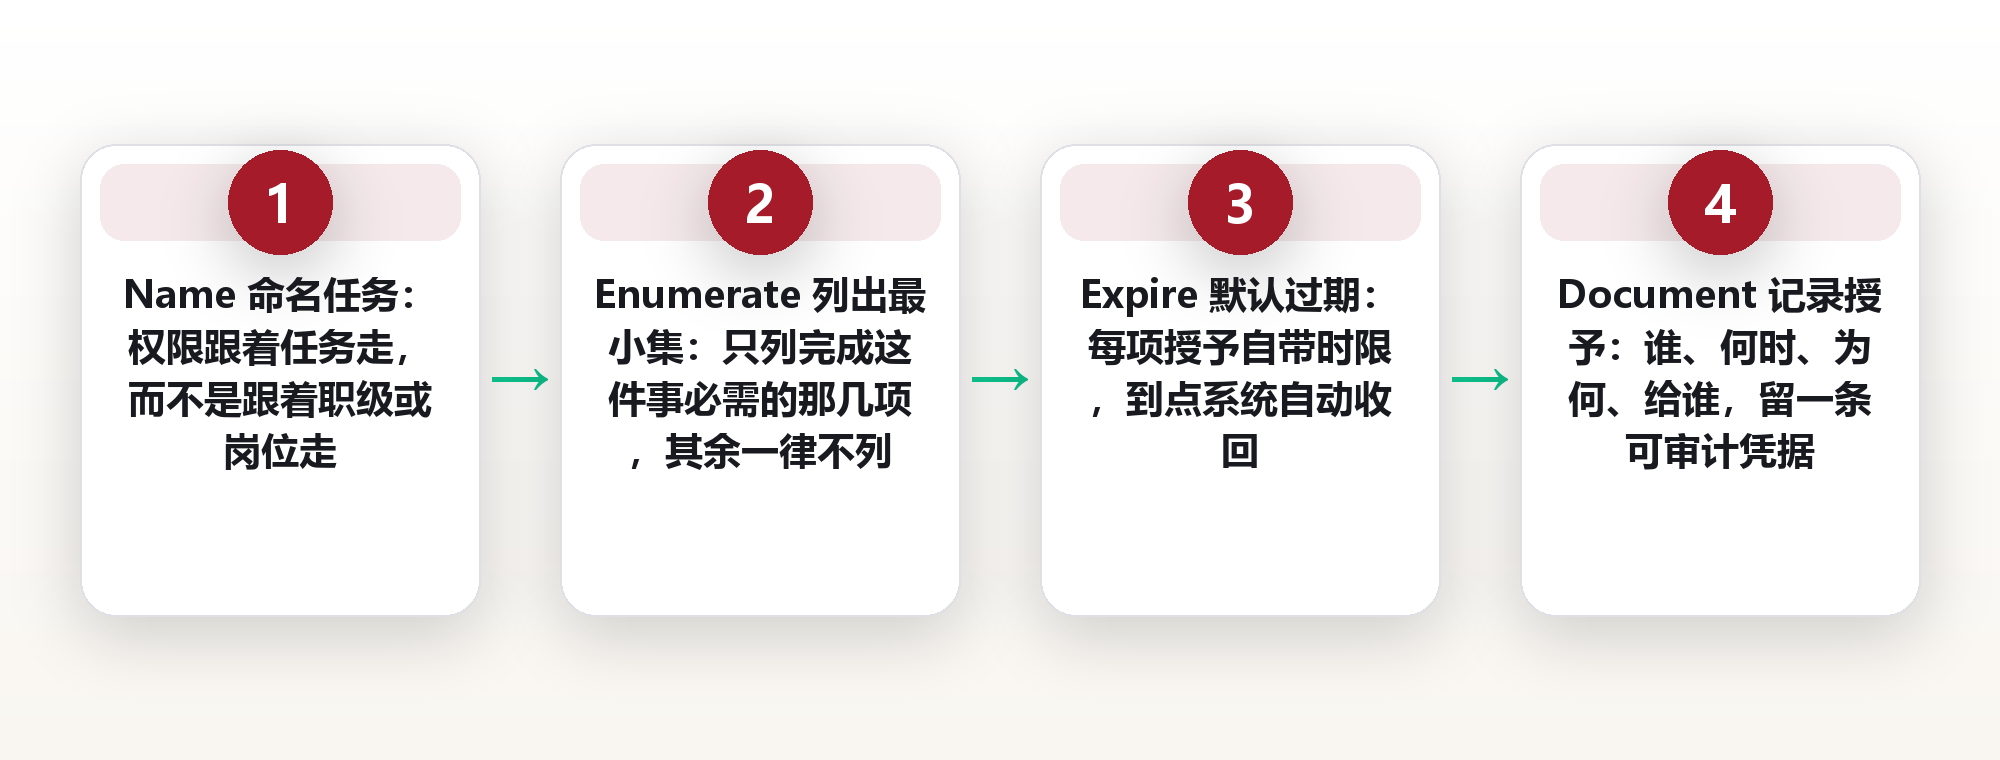
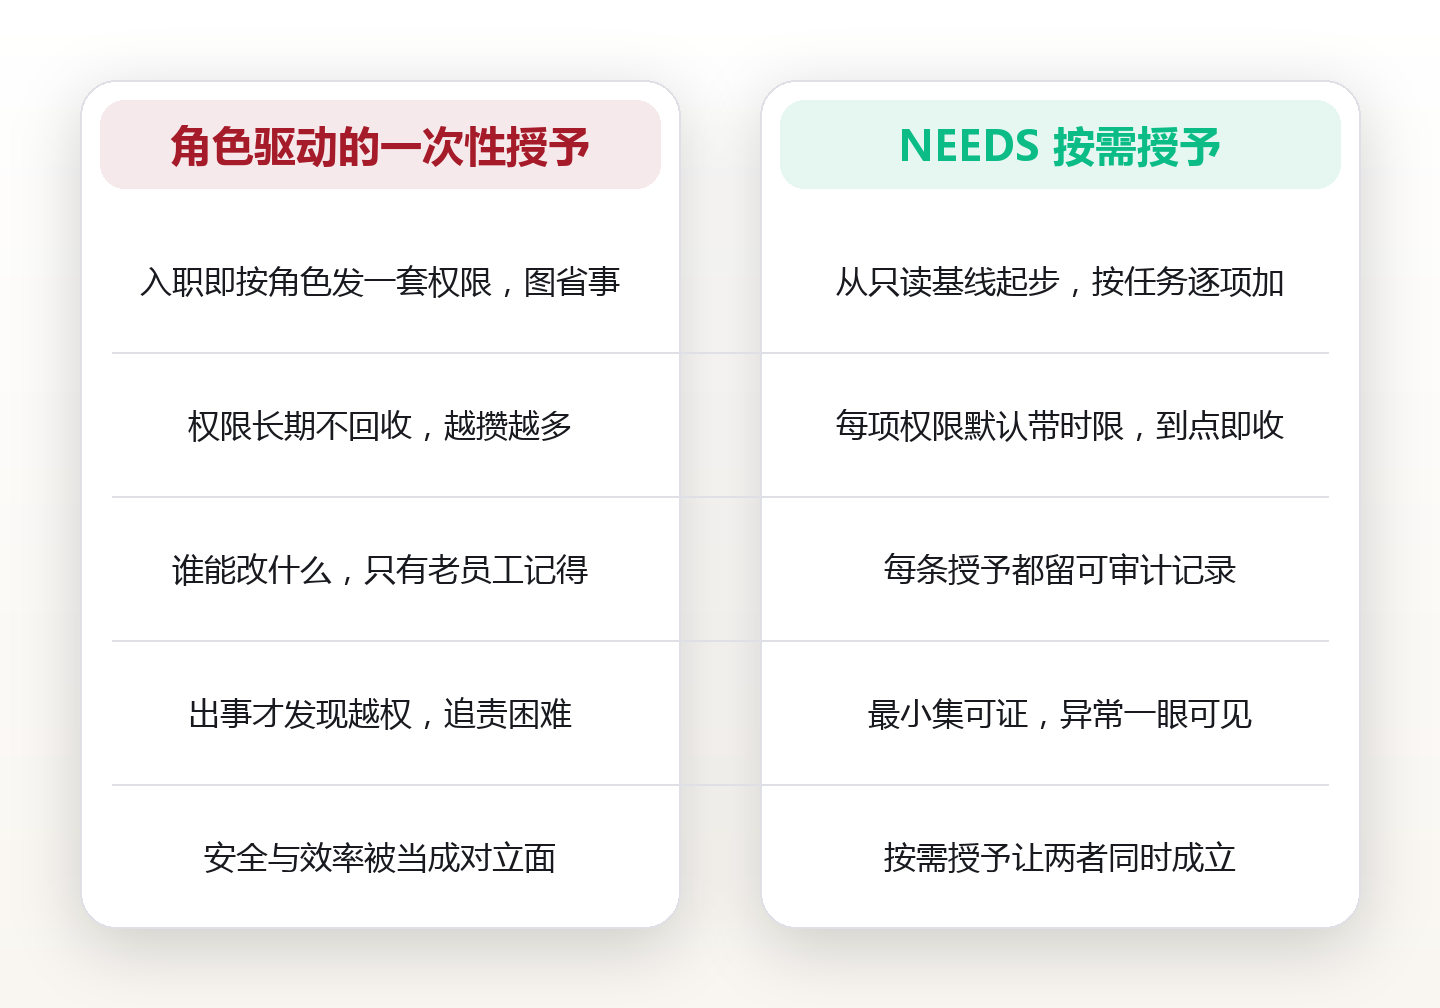
把这套方法命名下来,我叫它 NEEDS 按需授予框架。N 是 Name the task 命名任务,权限跟着任务走,而不是跟着职级或岗位走;E 是 Enumerate 列出最小集,只列完成这件事必需的那几项,其余一律不列;E 是 Expire by default 默认过期,每一项授予都自带一个到点即收的时限;D 是 Document 记录授予,谁、何时、为何、给了谁,留下一条可审计的凭据;S 是 Strip 用后即收,任务完成就回到基线,而不是「顺手留着」。五个字母回答的是同一件事:一份权限,应该长成什么形状、带多长的尾巴、由谁来收。
与经典做法对比就清楚了。传统做法可以概括为「角色驱动的一次性授予」:新人按岗位发一整套权限,老员工按经验再往上加一点,时间一长,权限像抽屉里的旧钥匙一样越攒越多,谁也说不出哪一把还有用。NEEDS 走的则是「任务驱动的按需授予」:权限随任务出现、随任务消失,平时只维持一条清瘦的基线。前者图的是当下的省事,代价是长期的风险与治理成本;后者做的是当下几秒钟的动作,换来的是一份可被证明的最小集。一句话,传统做法先把权限给足、再靠制度约束,NEEDS 先按任务给最小、再靠机制兜底。
一个可辨识度较高的公开案例是谷歌的 BeyondCorp。它放弃了过去「进了内网就等于可信」的边界假设,改成以身份与设备状态为中心的访问判断——每一次访问都要基于「你是谁、你的设备是否合规、你要访问什么」重新决定,而不是「你在不在内网里」。可辨识之处在于:它把「默认信任、按例外收紧」翻转为「默认不信任、按需放行」。同一方向的另一个公开机制,是主流云厂商普遍提供的临时凭证——用短时效令牌替代长期密钥,让访问权限「用完即失效」,这在各家的公开技术文档里都是标准配置。它们共同说明:最小权限不是靠自律,而是靠一套会自己收紧的机制。
那么这套方法怎么度量?建议盯住四个指标。其一,权限使用率:实际被调用的权限占已授予权限的比例,偏低通常意味着过度授权。其二,平均授权存续时长:从授予到回收的中位天数,越短越好。其三,到期自动回收率:设有时效的权限中,被系统自动准确回收的比例,它反映机制是否真的在跑。其四,最低权限达成率:完成任务实际用到的权限与所授权限之比接近一比一的比例。配套的执行清单是:先画基线、再定最小集、再设时效、再留记录、最后按期回收。这五步,就是本章的落地闭环。
为什么「按需授予」反而更省事
直觉上,按需授予像是在给自己添麻烦——每做一件事都要重新申请权限。但把时间轴拉长看,它省下的恰恰是团队最贵的东西。要理解这一点,先要承认一个前提:权限不是免费的,它是有成本的资产,只不过成本被推迟支付了。
第一个理由,是省掉未来的排查成本。当权限长期不回收,出问题时你面对的是一个黑盒:谁能碰到这条数据,没人说得清。按需授予让每一次访问都带着明确的上下文,异常自然显形。据公开的安全运营经验口径(量级示意:一起越权事件的排查往往涉及多个系统与多轮访谈),排查它所花的时间,常常数倍于当初授予它所花的那几秒。
第二个理由,是降低单点被攻破的后果。长期大权限的账号一旦被钓鱼或泄露,攻击者拿到的是一把万能钥匙;而按需授予的账号,平时只握着一把小钥匙,即使泄露,缺失的部分也无法拼出一条完整通路。安全里有个朴素的道理:你无法保证凭证永不泄露,但你可以保证泄露的凭证不够用。
第三个理由,是让协作规则变清楚。权限问题表面是技术问题,本质是协作问题:谁在什么情况下能改什么,代码里说不清,口头上又各说各话。按需授予把这层模糊显性化,把「凭关系给权限」换成「凭任务给权限」。规则越清楚,扯皮越少,协作反而越快。
第四个理由,是让合规与审计变便宜。当每条授予都带着原因和期限,「为什么给他这个权限」就不再需要靠回忆来回答。对需要审计的团队,这等于把一次性的大成本,摊平成了日常的小动作。省事,指的是长期账,而不是当下这一下。
把这四个理由合起来看,按需授予不是安全部门给效率设的关卡,而是把一次性的大麻烦,拆成人人可做的几秒小动作。它真正替换掉的,是「先给足、出事再说」这种把风险往后推的默认习惯。
NEEDS 框架的五步拆解
把框架落到操作层,五步各有明确动作,顺序也不能乱。下面拆开讲每一步的具体做法,以及最容易踩的坑。
第一步 Name the task 命名任务:先写清这次要完成什么。权限跟着任务走,而不是跟着岗位或职级走。「我要做 A」对应的权限集,和「我是某个角色」对应的权限集,往往是两回事。很多过度授权,源头就是把后者错当成了前者。
第二步 Enumerate 列出最小集:只列完成这件事必需的那几项,其余一律不列。「可能以后会用到」不是理由,而是过度授权的惯用借口。最小集越短,越容易被复核,也越容易被证明。
第三步 Expire by default 默认过期:每一项授予都自带时限,比如数小时到数天。到点系统自动收回,而不是等人想起来手动清理。这一步是整套方法的心脏——没有时效,最小集也会在不知不觉间慢慢长成最大集。
第四步 Document 记录授予:谁、何时、为何、给谁,留下一条可审计的凭据。它让权限从黑盒变成台账,既方便事后复盘,也让「授予」这个动作多了一点点分量。写理由的过程本身,就是一次轻量的自检。
第五步 Strip 用后即收:任务一结束就回到基线,别顺手留着。顺序很关键:先命名、再最小集、再过期、再记录、最后回收。跳过任何一步,或者把顺序调换,都会让最小权限悄悄退化回它想解决的问题本身。
五步里最容易被省略、却最省钱的一步,是第三步的默认过期。因为它需要一个系统的配合,而不是靠个人自觉。但只要这一步立住,前面的最小集就有了「自动退场」的保障,后面的回收也不再依赖记性。
案例复盘:一次权限收敛带来的改变
用一个可辨识度较高的场景,把五步串起来。某中等规模的研发团队,线上数据库长期对一个「共享账号」开放,任何人拿着同一套凭证都能直接改数据,理由是「紧急时方便」。这个理由听上去很实在,直到某次误操作改错了数据,团队才回头算这笔账。
按需授予的做法是:Name,把访问按任务拆成「查询」「变更」「应急」三类;Enumerate,查询只给只读集,变更给带条件的写权限,应急单列;Expire,每一类都给到点即收的时限;Document,每次访问都留下申请理由;Strip,任务结束即回到基线。整套动作没有增加新的系统,只是重排了权限的形状。
结果不是「大家开始抱怨权限太严」,而是变更前的申请本身,变成了一次轻量的复核——申请理由要写清「改什么、为什么改」,很多本不该做的改动,在写理由的时候就被自己否掉了。安全收益之外,团队还意外收获了一层操作纪律。
另一个方向的辨识案例,来自云厂商长期提供短时效令牌的公开实践:把长期密钥换成临时凭证后,历史上泄漏出去的密钥往往早已失效,攻击者拿到的只是一张过期的门禁卡。同一个逻辑——让凭证的有效期短到你不需要担心它泄漏。
反面例子同样有辨识度:把权限当成「信任的象征」,晋升就加权限,转岗也不回收。表面是人情,实际是把组织风险攒在少数几个人的账号里。真出事的时候,受连累的往往还是当初被授予权限的那个人。
对照来看,真正被设计改变的不是权限的数量,而是权限的形状——从「一次给足、长期持有」变成「按任务出现、按任务消失」。数量可以很多,但只要每一份都带着范围和期限,它就仍然是可控的。
给工程师:按需权限的四个动作
权限治理不是行政部门的独角戏,工程师这一侧有四个能立刻执行的动作,它们都不需要等待审批或改造。
动作一,默认最小:新建账号或服务时,从只读基线起步,需要什么再加什么。新建即给全量,等于把风险直接写进了默认值。默认值是最难改的东西,所以更要一开始就设对。
动作二,自动过期:能给时效就别给永久。哪怕是内部工具,也优先用带时限的临时凭证,让权限自己能退场。一个不会自己退场的权限,迟早会变成没人认领的遗留物。
动作三,留痕可查:每次提权都带上任务与理由,让日志能回答「这个权限为什么存在」。可查的权限,才谈得上可治理;查不清来源的权限,是治理里最硬的一块石头。
动作四,定期对账:把当前授权与近期的实际调用做一次比对,长期未用的权限果断回收。对账一次,往往能清掉一大半僵尸权限,成本却只是拉一张表。
这四个动作的共同点,是把权限当成一个有生命周期的对象,而不是一个开了就不关的开关。有始有终,是工程师能给出的、最容易被复制的安全习惯。
给管理者:把权限治理做成日常
最小权限能不能落地,决定权在管理者手里。以下四条是可以马上调整的动作,成本很低,效果很稳。
第一,把「审批权限」和「人情」分开。给权限看任务,不看关系;拒绝一次加权限不是不信任,而是拿同一把尺子量所有人。一旦尺子因人而异,所有规则都会失去可信度。
第二,设一个默认期限。所有新授予的权限都带一个到期日,「长期有效」需要单独说明理由,而不是默认选项。默认选项的设计,决定了大多数人会走哪条路。
第三,定期回看,而不是一次性运动。权限治理容易变成「年底大扫除」,一阵风过去就恢复原样。把它拆进月度例会的固定动作,反而更省力,也更持久。
第四,把回收写成流程,而不是人情。离职、转岗、项目结束,各对应一次自动触发的回收,而不是等人开口。流程的价值,就在于它不等谁想起来。
管理者真正要守的,不是「少给权限」这件事,而是「权限与任务始终对齐」这件事。对齐了,少给是自然结果,而不是硬性指标。
换个角度讲,管理者提供的其实是「确定性」:员工知道申请有明确路径、审批有固定标准、回收有既定节奏,就不必在人际上反复试探。规则清楚的地方,协作成本最低。
度量:一块简单的权限仪表盘
要让权限治理变得可管理,就得有数字。凭感觉说「权限还行」,无法判断问题到底出在哪一环。下面四个指标,可以拼成一块简单的权限仪表盘。
指标一,权限使用率:被实际调用的权限占已授予权限的比例。这个数偏低,通常说明授权过度,或者存在大量无人认领的僵尸权限,是过度授权最直接的体温计。
指标二,平均授权存续时长:从授予到回收的中位天数。它最直观地反映「权限能不能自己退场」。存续时长越长,说明时效机制越弱,人工回收越不可靠。
指标三,到期自动回收率:设有时效的权限中,被系统自动准确回收的比例。这条反映的是机制是否真在跑,而不是制度是否写在文档里。写在纸上不算数,跑在系统里才算。
指标四,提权响应时长:从提出申请到权限到位的用时。它用来守住另一半——按需授予不能以拖慢业务为代价。响应太慢,人们就会绕开规则,去找「更方便」的路径。
把四个数放在一张表上按月回看,就能判断「按需授予」到底有没有在起作用。它们都是低成本可统计的数据,未必需要新系统,需要的只是一点记录的习惯。
两周落地执行清单
最后给一份可以直接照着做的清单,把两周切成五个动作时点。它不追求面面俱到,只保证权限能在受控的轨道上收敛。
第 1 天,画基线:把当前「谁有什么权限」列成一张表,标出长期未用与来历不明的部分。看不清现状,任何治理动作都是凭感觉。基线是后面所有判断的参照。
第 2 到 4 天,定最小集:按任务类型把权限重新归类,写清每一类「必需的那几项」。归类时不妨问一句:如果这个人明天离职,哪些权限是他真正用过、且别人也需要的。
第 5 到 7 天,上时效:给所有新授予加上默认到期日,把永久授权单独列出来逐条谈。谈的时候不必追求一次清零,先把「新增长期权限」的口子收住,就是巨大进步。
第 8 到 11 天,留痕迹:让每次提权都带上任务与理由,形成可查询的授权台账。台账不必复杂,一张带时间戳的表格就够用,关键是它要被真的翻看,而不是束之高阁。
第 12 到 14 天,做回收与复盘:清理长期未用的权限,记录前一章的四个指标,据此调整下一个周期。云上有品在其内部协作方法库中,也把「权限随任务走」列为默认动作。一次跑完,就是一套可迭代的机制。
常见问题
1.问:团队规模很小,也要做权限最小化吗?答:要,但可以从最轻的模式起步。小团队的优势是沟通快,可以把最小集和时效先用一张约定表固定下来,不急着上系统。风险与规模无关,几个人的共享账号同样是单点。
2.问:按需授予会不会拖慢日常工作的节奏?答:取决于你怎么设响应路径。把高频、低风险的权限做成「秒批」甚至「预授权但带时限」,把审批压力集中在少数高风险动作上,效率与安全就不必二选一。
3.问:如果一个员工确实需要长期权限,怎么办?答:长期权限不是不能给,而是要「显式给」。把它从默认选项变成一个需要单独说明理由的决定,并定期回看是否仍需要。关键在于它被看见、被记录,而不是被顺手默认。
4.问:旧系统改造成本太高,有没有低成本的起步方式?答:有。先从「新增」环节入手:所有新账号、新服务从只读基线起步,所有新权限默认带时限。新增管住了,存量可以随后分批消化,不必等大改造。
5.问:权限回收之后,老员工会不会觉得被质疑?答:沟通方式决定感受。把回收讲成一次例行对账(「任务结束了,权限按约定收回」),而不是针对某个人的动作,多数人会理解。规则一致,比规则宽松更能带来安全感。
回到最开始的那句话:权限的默认状态,不该是「给足」,而应是「刚好够用」。把「按需授予」变成团队的默认动作,你收住的不是别人的空间,而是一个会随规模放大的风险敞口。
图片来源:图1 marcparraphoto / Pixabay (CC0) · 图2 rupixen / Pixabay (CC0) · 图3 Firmbee / Pixabay (CC0) · 图4 rupixen / Pixabay (CC0) · 图5 9nails / Pixabay (CC0) · 图6 Pexels / Pixabay (CC0) · 图7 amiraxgelcola / Pixabay (CC0) · 图8 51581 / Pixabay (CC0) · 图9 aamiraimer / Pixabay (CC0) · 图10 bstad / Pixabay (CC0) · 图11 Beschriftungstechnik / Pixabay (CC0) · 图12 Ralphs_Fotos / Pixabay (CC0) · 图13 Kranich17 / Pixabay (CC0) · 图14 roymüller / Pixabay (CC0) · 图15 ledoc / Pixabay (CC0) · 图16 Hans / Pixabay (CC0) · 图17 lin2015 / Pixabay (CC0) · 图18 lin2015 / Pixabay (CC0) · 图19 zivica / Pixabay (CC0) · 图20 wqh364330634 / Pixabay (CC0) · 图21 ignartonosbg / Pixabay (CC0) · 图22 wal_172619 / Pixabay (CC0) · 图23 Couleur / Pixabay (CC0) · 图24 TruongDinhAnh / Pixabay (CC0) · 图25 Pexels / Pixabay (CC0) · 图26 modernseoul / Pixabay (CC0) · 图27 Kranich17 / Pixabay (CC0) · 图28 jbauer-fotographie / Pixabay (CC0) · 图29 farago_jozsef / Pixabay (CC0) · 图30 Huche / Pixabay (CC0) · 图31 jilding / Pixabay (CC0) · 图32 WikiImages / Pixabay (CC0) · 图33 MiraCosic / Pixabay (CC0) · 图34 Dimhou / Pixabay (CC0) · 图35 MiraCosic / Pixabay (CC0) · 图36 focusonpc / Pixabay (CC0)
本文为信息分享与方法论科普,不构成任何专业建议,请结合自身情况判断。
本文由 AI 生成,经人类主编终审。
评论(0)